Le Bon Coin — clone MERN
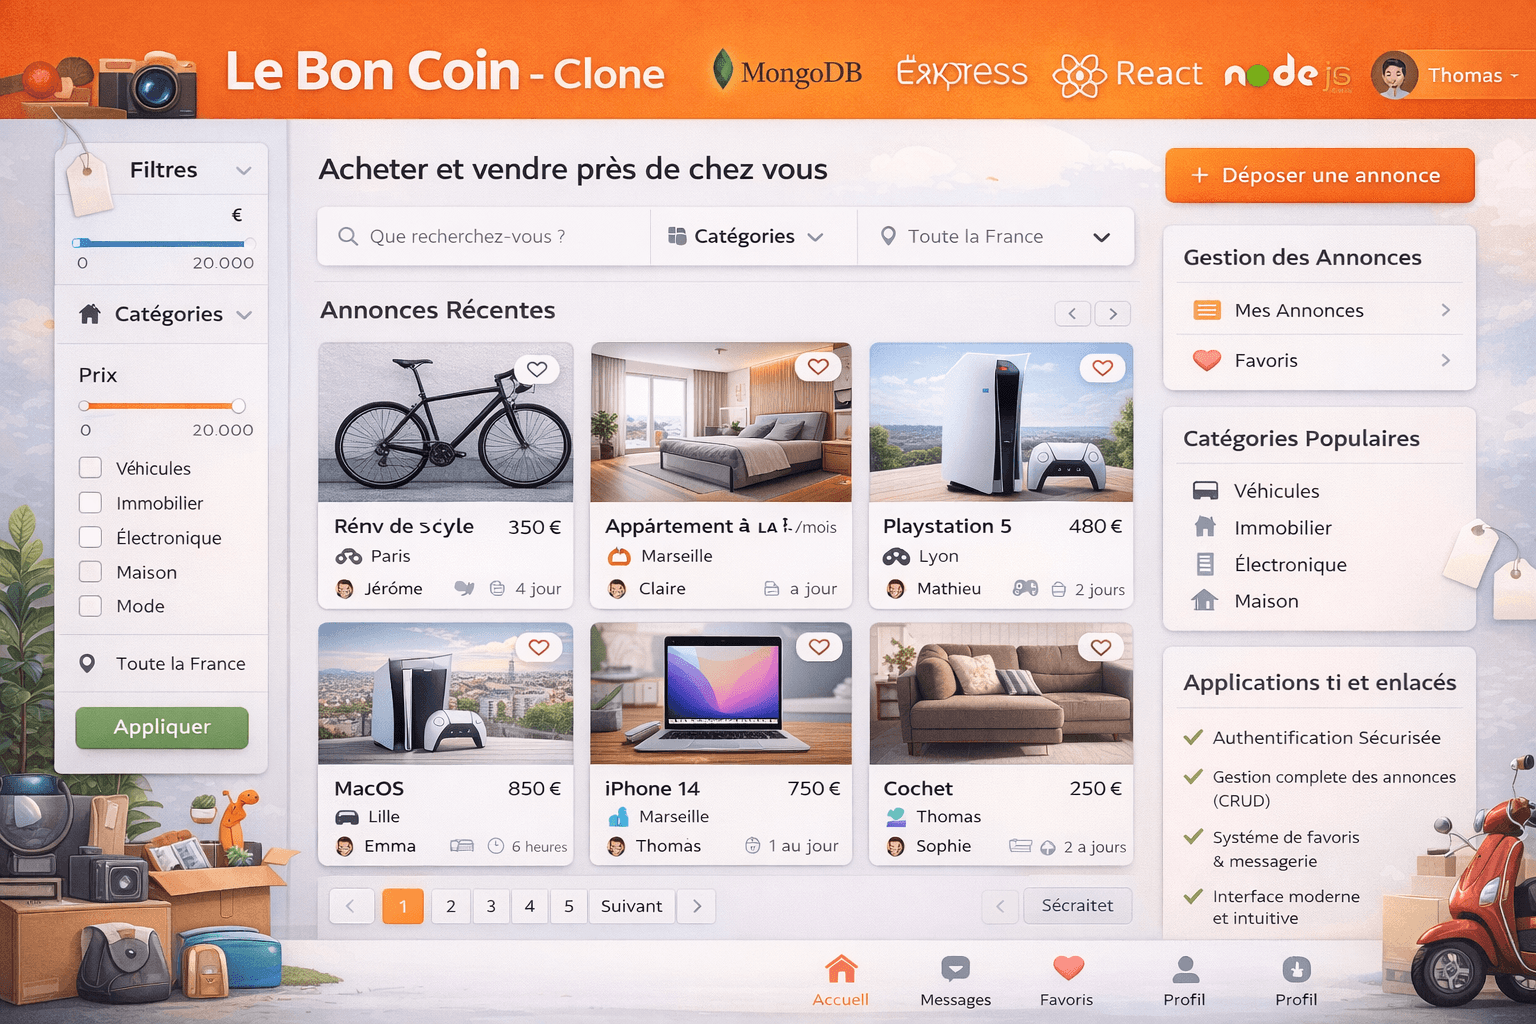
Plateforme de petites annonces : authentification, CRUD complet et autorisation par propriétaire.
Ce que ce projet démontre · Construire des applications
Concevoir un backendSécuriser une API
401 / 403sans jeton, ou pas l'auteur : refus testés en CI
FullstackMERNAuthentificationCRUD
Le problème
Une plateforme d'annonces pose deux questions qu'on ne peut pas éluder : comment authentifier les utilisateurs sans stocker de mot de passe en clair, et comment garantir qu'un utilisateur ne modifie que ses propres annonces.
La solution
Mots de passe hachés avec bcrypt, jeton JWT vérifié par un middleware qui recharge l'utilisateur à chaque requête protégée, et contrôle de propriété sur les opérations d'écriture. Le backend est découpé en contrôleurs, modèles, routes et middleware plutôt qu'en un seul fichier de serveur.
Fonctionnalités clés
- Inscription et connexion avec mots de passe hachés
- Création, consultation, modification et suppression d'annonces
- Autorisation : seul l'auteur peut modifier ou supprimer son annonce
- Navigation conditionnelle selon l'état de connexion
- Interface responsive
- Tests automatisés de l'API et du frontend, puis publication sur GitHub Pages par GitHub Actions
Stack technique
Frontend
ReactJavaScript
Backend
Node.jsExpressJWTbcryptjs
Base de données
MongoDB (Mongoose)
Outils
GitHub Actionsnode:testTesting LibraryGit
Défis techniques
- 1Refuser la modification côté serveur, pas seulement masquer le bouton : le contrôle de propriété vit dans l'API, qui répond 403 à qui n'est pas l'auteur
- 2Protéger les routes sans alourdir chaque contrôleur, en centralisant la vérification du jeton dans un middleware
- 3Séparer proprement le déploiement du frontend et celui du backend dans deux workflows distincts
Ce que j'ai appris
- Une authentification par jeton se conçoit comme une couche traversante, pas comme un contrôle recopié dans chaque route
- Masquer un bouton ne protège rien : une règle d'accès n'existe que si l'API la vérifie, et qu'un test le prouve
- Un backend découpé en contrôleurs, modèles et middleware reste lisible quand le projet grossit